Datele personale a aproximativ 450.000 de cetățeni ai Republicii Moldova au fost accesate în urma atacului cibernetic masiv din luna octombrie asupra sistemului guvernamental. Printre informațiile extrase se numără și coduri IBAN, însă președinta Maia Sandu dă asigurări că acestea nu permit accesul la conturile bancare. Șefa statului a făcut apel la cetățeni să fie vigilenți în fața tentativelor de escrocherie și a anunțat că persoanele vizate vor fi notificate individual, iar infrastructura digitală a statului va fi supusă unei reforme.
Atacul cibernetic a vizat infrastructura administrată de Agenția de Guvernare Electronică și a fost posibil din cauza unor vulnerabilități structurale ale unui sistem informațional vechi de peste zece ani, a declarat președinta Maia Sandu după ședința Consiliului Național de Securitate. Astfel, o singură aplicație cu acces defectuos a permis pătrunderea în registrele a cel puțin zece instituții publice.
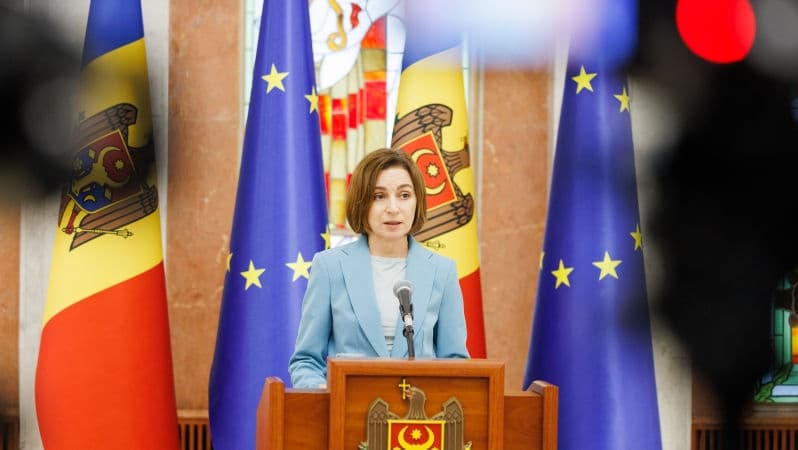
MAIA SANDU, președinta Republicii Moldova:
„Cauza de fond a fost una structurală și de guvernanță, în care sistemele verificau doar aplicația care cere date, nu și identitatea utilizatorului sau dreptul de a accesa datele. Astfel, o singură aplicație cu acces defectuos a deschis registrele a cel puțin zece instituții. Atacatorul, având un set de IDNP-uri, a intrat în sistem și a extras date pe care ulterior le-a folosit pentru a pătrunde mai departe și a extrage dosare complete.”
În urma verificărilor, autoritățile au stabilit că datele a aproximativ 450.000 de cetățeni au fost accesate. Persoanele vizate urmează să fie informate individual de Agenția de Guvernare Electronică.
Președinta Maia Sandu a precizat că informațiile bancare extrase, inclusiv codurile IBAN, nu sunt suficiente pentru accesarea conturilor. Cu toate acestea, băncile comerciale vor fi informate despre persoanele ale căror date au fost expuse, pentru a aplica verificări suplimentare în cazul unor tranzacții inițiate în numele acestora.
Șefa statului avertizează că informațiile personale ar putea fi combinate și utilizate de escroci pentru a câștiga încrederea victimelor, pretinzând că reprezintă instituții bancare sau organe de drept.
MAIA SANDU, președinta Republicii Moldova:
„Riscul este ca datele extrase să fie folosite în combinație. De exemplu, IDNP-ul, cu cunoașterea rudelor sau datele din permisul de conducere, îi pot ajuta pe cei care vor să contacteze diverși oameni în scop de înșelăciune. Adică cineva care are acces la anumite date ale dumneavoastră vă poate suna sau scrie să se dea drept reprezentant al băncii, poliției și să ceară alte informații. Dragi cetățeni, nicio instituție de stat și nicio bancă nu solicită prin telefon sau prin SMS coduri PIN, parole sau date de card.
Pentru a preveni astfel de situații, Ministerul Educației și Cercetării va pregăti o lecție-cadru despre protecția datelor personale, destinată elevilor de gimnaziu și liceu. Aceasta va include reguli privind utilizarea parolelor complexe, activarea autentificării în doi pași și evitarea accesării linkurilor suspecte.
În paralel, Centrul Național de Management al Crizelor, în cooperare cu Agenția pentru Securitate Cibernetică, va elabora un ghid simplu de protecție a datelor, destinat tuturor cetățenilor. La nivel instituțional, Consiliul Național de Securitate a decis crearea unui grup de lucru condus de prim-ministru. Acesta va avea la dispoziție 30 de zile pentru a propune soluții sistemice privind securitatea cibernetică a statului.
Printre priorități se numără modernizarea infrastructurii digitale, înlocuirea sistemelor învechite, reformarea achizițiilor IT, delimitarea clară a responsabilităților instituțiilor și introducerea unor mecanisme de monitorizare permanentă a sistemelor guvernamentale.
MAIA SANDU, președinta Republicii Moldova:
„Nu pot să dau în detaliu toate soluțiile pe care le-am discutat, pentru că unele dintre ele trebuie să rămână confidențiale, pentru ca să nu poată fi exploatate de actorii răuintenționați care comit asemenea atacuri, dar pot să vă spun că am convenit că se va crea un grup de lucru sub conducerea domnului prim-ministru și că acest grup de lucru, timp de o lună, va propune soluții sistemice pentru problemele care țin de securitate cibernetică în Republica Moldova, iar peste trei luni le vom revedea la Consiliul Național de Securitate pentru a monitoriza progresul din aceste trei luni.”
Deși autoritățile nu au stabilit definitiv cine se află în spatele atacului, modul de operare indică tiparul unui actor statal. Maia Sandu a subliniat că Republica Moldova nu trebuie să renunțe la digitalizare, ci să investească în sisteme mai sigure și mai rezistente.